
Splošna uredba o varstvu podatkov (GDPR) je evropski predpis, ki določa, kako sme vsaka organizacija zbirati, hraniti in uporabljati podatke o ljudeh. V Sloveniji jo dopolnjuje Zakon o varstvu osebnih podatkov (ZVOP-2). Za trgovino, skladišče, zdravstveni dom ali pisarno to ni samo pravna tema. Kamera na vhodu, dnevnik dostopov, posnetek iz blagajne in preiskava inventurnega manjka so obdelava osebnih podatkov. Zato je najvarneje, da varnostne ukrepe načrtujete skupaj z varstvom podatkov že na začetku: ukrep, ki ga zasnujete skladno z zakonom, vas varuje pred tatvino in nasiljem ter hkrati pred globo in pred dokazom, ki ga ne smete uporabiti.
Na kratko
- GDPR velja za vse organizacije, ki obdelujejo podatke o ljudeh v EU. Ime, fotografija, videoposnetek, podatek o lokaciji in zgodovina nakupov so osebni podatki.
- V Sloveniji se poleg uredbe uporablja ZVOP-2. Ta podrobno ureja videonadzor, dnevnike obdelave in pooblaščeno osebo za varstvo podatkov.
- Videonadzor delovnih prostorov je dovoljen le, kadar je nujno potreben. Potrebni so pisna odločitev, vidno obvestilo, sledljivost vpogledov in zavarovan sistem.
- Kršitev varnosti osebnih podatkov morate nadzornemu organu prijaviti najkasneje v 72 urah, zato mora biti odziv pripravljen vnaprej.
- Največ tveganja nastane pri ukrepih, ki so bili postavljeni brez ocene tveganj. Analiza pred namestitvijo je cenejša od popravkov po pritožbi.
Kazalo
- Kaj ureja splošna uredba in kaj je osebni podatek
- GDPR in ZVOP-2: kaj velja v Sloveniji
- Sedem načel, ki veljajo tudi za varnostne ukrepe
- Videonadzor poslovnih prostorov po ZVOP-2
- Tatvine, inventurni manjki in notranje preiskave
- Varnost podatkov in kršitve: 72 ur ni veliko
- Pooblaščena oseba in ocena učinka
- Pravice posameznikov in kako se nanje pripravite
- Kako pri tem pomagamo v SGB
- Pogosta vprašanja
- Viri
Kaj ureja splošna uredba in kaj je osebni podatek
Uredba (EU) 2016/679 se v praksi imenuje GDPR ali v slovenščini splošna uredba o varstvu podatkov. Po povzetku na portalu EUR-Lex se uporablja od 25. maja 2018. Posameznikom daje lažji dostop do lastnih podatkov, pravico do prenosljivosti, pravico do izbrisa in pravico, da izvedo za kršitev varnosti svojih podatkov.
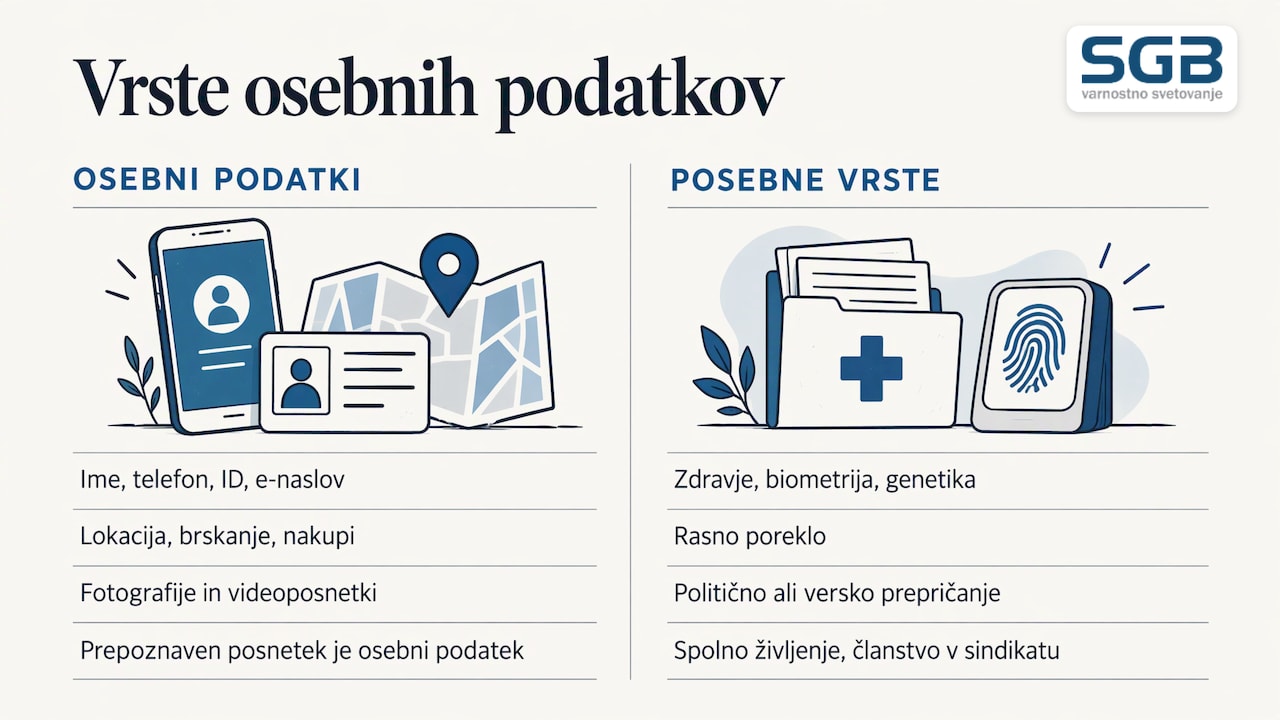
Osebni podatek je vsaka informacija, ki se nanaša na določeno ali določljivo fizično osebo. Evropski odbor za varstvo podatkov (EDPB, organ, ki povezuje nacionalne nadzornike) v vodniku za mala podjetja med osebne podatke šteje ime in priimek, telefonske številke, identifikacijske številke, e-naslove, podatke o lokaciji, zgodovino brskanja in nakupov ter fotografije in videoposnetke. Za varnostno prakso je to ključno: vsak posnetek kamere, na katerem se prepozna zaposleni, stranka ali dostavljavec, je osebni podatek.
Posebna skupina so posebne vrste osebnih podatkov: podatki o zdravju, biometrični in genetski podatki, rasno poreklo, politično ali versko prepričanje, spolno življenje in članstvo v sindikatu. Za te veljajo strožja pravila. Zato morajo zdravstvene ustanove, ki imajo opravka z agresivnimi pacienti, in podjetja, ki razmišljajo o biometričnem nadzoru vstopa, posebej previdno načrtovati vsak ukrep.
Pomembno je tudi, da je uredba tehnološko nevtralna. Evropska komisija pojasnjuje, da varstvo velja za avtomatizirano in ročno obdelavo ter za podatke v informacijskem sistemu, na videonadzoru ali na papirju. Velja tudi za psevdonimizirane in šifrirane podatke, ki omogočajo ponovno identifikacijo. Šifriran arhiv posnetkov torej ne pomeni, da pravila ne veljajo več.
GDPR in ZVOP-2: kaj velja v Sloveniji
Uredba velja neposredno v vseh državah članicah, vendar nekatera področja prepušča nacionalnemu zakonu. V Sloveniji je to ZVOP-2. Po podatkih Pravno-informacijskega sistema RS (PISRS) je bil zakon sprejet 14. 12. 2022 in velja od 25. 1. 2023. Neuradno prečiščeno besedilo, ki vključuje spremembe iz let 2025 in 2026, se uporablja od 25. 2. 2026.
Za vodje varnosti in operativne direktorje so najpomembnejši tisti deli ZVOP-2, ki jih uredba ne ureja podrobno:
- videonadzor (od 76. do 80. člena): vhodi v poslovne prostore, delovni prostori, javni prevoz in javne površine,
- dnevniki obdelave: zapis o tem, kdo je imel dostop do podatkov, kdaj in zakaj,
- pooblaščena oseba za varstvo podatkov: kdo jo mora imenovati,
- ocena učinka: kdaj morate pred novo obdelavo oceniti tveganja za posameznike,
- globe: zakon jih določa za konkretne kršitve, tudi pri videonadzoru.
Nadzorni organ v Sloveniji je Informacijski pooblaščenec. Nanj se obračajo posamezniki s pritožbami, organizacije pa mu prijavljajo kršitve varnosti podatkov.
Sedem načel, ki veljajo tudi za varnostne ukrepe
GDPR po navedbah Evropske komisije temelji na sedmih načelih. Spodaj so prevedena v vprašanja, ki si jih postavite pri vsakem varnostnem ukrepu:
| Načelo | Vprašanje za vaš varnostni ukrep |
|---|---|
| Zakonitost, poštenost in preglednost | Imamo pravno podlago in ali ljudje vedo, da jih snemamo? |
| Omejitev namena | Ali posnetke uporabljamo samo za namen, ki smo ga zapisali? |
| Najmanjši obseg podatkov | Ali kamera zajema samo prostor, ki ga moramo varovati? |
| Točnost | Ali so podatki o dostopih in dogodkih pravilni in ažurni? |
| Omejitev shranjevanja | Ali posnetke izbrišemo po določenem roku? |
| Celovitost in zaupnost | Ali je sistem zaščiten pred nepooblaščenim vpogledom in izgubo? |
| Odgovornost | Ali lahko vse to dokažemo z dokumentacijo? |
Zadnje načelo je v praksi najpogosteje spregledano. Po gradivu CMEPIUS o GDPR in ZVOP-2 je upravljavec, torej organizacija, ki odloča o namenu obdelave, odgovoren za skladnost in jo mora znati dokazati. Ni dovolj, da je kamera pravilno nameščena. Imeti morate zapisano odločitev, oceno, zakaj je potrebna, in evidenco, kdo si je posnetke ogledal.
Pravna podlaga za varnostno obdelavo
Po Slovenski poslovni točki (SPOT) je pravnih podlag šest: privolitev, pogodba, zakonska obveznost, življenjski interesi, izvajanje javne naloge in zakoniti interes. Javni sektor se praviloma opira na javno nalogo, zasebni sektor pa na zakoniti interes.
Pri varovanju premoženja in ljudi se podjetja najpogosteje sklicujejo na zakoniti interes ali na posebne določbe ZVOP-2 o videonadzoru. Privolitev zaposlenih je slaba podlaga. EDPB poudarja, da mora biti privolitev svobodna in da jo posameznik lahko kadar koli umakne brez negativnih posledic. Ukrep, ki ga lahko vsak zaposleni z enim stavkom izklopi, ni varnostni ukrep. Kadar se obdelava opira na zakon, mora po 6. členu ZVOP-2 zakon določati obdelavo, vrste podatkov, kategorije posameznikov, namen in rok hrambe.
Videonadzor poslovnih prostorov po ZVOP-2
Videonadzor je za trgovine, skladišča in ustanove z neposrednim stikom s strankami eno najučinkovitejših orodij za odvračanje tatvin, dokazovanje dogodkov in zaščito zaposlenih. ZVOP-2 ga ureja natančno, zato ga je smiselno načrtovati po korakih.
1. Pisna odločitev pred namestitvijo
Po 76. členu ZVOP-2 o uvedbi videonadzora odloči direktor, predstojnik ali drug pooblaščen posameznik. V pisni odločitvi morajo biti obrazloženi razlogi za uvedbo. Tu se pokaže vrednost dobre ocene tveganj: razlog “zaradi varnosti” je prešibek, razlog “v zadnjem letu trije vlomi skozi zadnja vrata skladišča in manjki na rampi” pa je obrazložitev, ki zdrži pregled.
2. Vhodi in dostopi
Po navedbah SPOT je videonadzor dostopov v službene ali poslovne prostore dovoljen zaradi varnosti ljudi ali premoženja, nadzora vstopa in izstopa ali kadar lahko pride do ogrožanja zaposlenih. V večlastniški stavbi potrebujete soglasje lastnikov, ki imajo vsaj 70 odstotkov solastniških deležev.
3. Kamere znotraj delovnih prostorov
Tu so pravila najstrožja. Videonadzor znotraj delovnih prostorov je po SPOT dovoljen le, kadar je nujno potreben. Zaposleni morajo biti vnaprej pisno obveščeni, posnetke pa smejo pregledovati samo izrecno pooblaščene osebe. V dvigalih, sanitarijah in podobnih prostorih, kjer ljudje upravičeno pričakujejo zasebnost, kamer ne sme biti. ZVOP-2 pred uvedbo predvideva tudi posvetovanje s predstavniki zaposlenih, ki po besedilu zakona traja 30 dni ali dlje, če tako določi delodajalec. To upoštevajte v terminskem načrtu projekta.
4. Obvestilo, hramba in sledljivost
- Obvestilo: pred začetkom snemanja mora biti na vidnem mestu obvestilo z namenom obdelave, podatki o upravljavcu in kontaktom za uveljavljanje pravic (SPOT).
- Hramba: ZVOP-2 omejuje hrambo posnetkov na najkrajši potreben čas, največ na eno leto (PISRS). Rok določite vnaprej glede na namen.
- Sledljivost: po smernicah Informacijskega pooblaščenca o videonadzoru morate beležiti, kateri posnetki so bili obdelani, komu so bili posredovani in na kateri pravni podlagi. Dnevnik hranite dve leti po koncu leta, v katerem so posnetki nastali.
- Zaščita sistema: videonadzorni sistem mora biti zavarovan pred nepooblaščenim dostopom (PISRS). Privzeto geslo na snemalniku ali odprt oddaljeni dostop sta varnostna in pravna težava hkrati.
Za kršitve so predpisane globe. Po pregledu na Podjetniškem portalu se videonadzor brez pisne odločitve, brez ustreznega obvestila ali brez zavarovanega sistema kaznuje z globo od 4.000 do 10.000 evrov za pravno osebo, za srednje in velike pravne osebe pa z višjo.
Tatvine, inventurni manjki in notranje preiskave
Ko podjetje odkrije sistematične manjke blaga, materiala ali goriva, je prva reakcija pogosto: preglejmo vse posnetke in vse dnevnike. Prav tu se zlahka zgodi napaka, zaradi katere je dokaz neuporaben ali pa sproži pritožbo zaposlenega.
Nekaj pravil, ki izhajajo neposredno iz uredbe in ZVOP-2:
- Namen mora biti zapisan vnaprej. Po EDPB se podatki zbirajo za določene, izrecne in zakonite namene, obdelava pa je omejena na te namene. Če je v odločitvi o videonadzoru zapisano varovanje premoženja, je preiskava kraje skladna z namenom. Spremljanje produktivnosti ni.
- Zakoniti interes zahteva tehtanje. Pri zakonitem interesu morate presoditi, ali vaš interes za odkritje kraje pretehta pravice posameznikov. To presojo zapišite, preden začnete.
- Vsak vpogled pustite v dnevniku. Kdo je pregledal posnetke, kdaj in komu jih je posredoval (policiji, zavarovalnici, odvetniku), mora biti sledljivo.
- Ne brišite, ko je postopek odprt. Po 11. členu ZVOP-2 upravljavec ne sme izbrisati ali spremeniti zahtevanih podatkov in dnevnikov obdelave, dokler o zahtevi posameznika ni pravnomočno odločeno.
Preiskava, ki je izpeljana metodično, z jasnim namenom in dokumentirano verigo dokazov, ima večjo težo v delovnopravnem ali kazenskem postopku kot hiter pregled posnetkov na lastno pest. Pri vprašanjih o odpovedi pogodbe ali kazenskem pregonu se posvetujte tudi z odvetnikom za delovno ali kazensko pravo.
Varnost podatkov in kršitve: 72 ur ni veliko
Načelo celovitosti in zaupnosti pomeni, da morate podatke zaščititi pred izgubo, krajo in nepooblaščenim dostopom. To vključuje strežnike, kadrovske mape v omari, snemalnike videonadzora in prenosne računalnike vodstva.
Ko pride do kršitve, je čas kratek. Po SPOT mora upravljavec kršitev, ki ogroža pravice posameznikov, prijaviti nadzornemu organu takoj, najkasneje v 72 urah. Pri velikem tveganju mora neposredno obvestiti tudi prizadete posameznike, v jasnem in preprostem jeziku. Informacijski pooblaščenec priporoča dokumentiran sistem za zaznavanje in beleženje vseh kršitev, tudi tistih, ki jih ni treba prijaviti.
Tipični primeri iz varnostne prakse:
- ukraden snemalnik videonadzora ob vlomu v trgovino,
- izsiljevalski program, ki zaklene sistem z bazo strank ali pacientov,
- prenosnik z neka šifriranimi kadrovskimi podatki, pozabljen v avtomobilu,
- nekdanji zaposleni, ki ima še vedno aktiven dostop do sistema.
V 72 urah morate ugotoviti, kaj se je zgodilo, katere podatke je kršitev zajela, koliko ljudi je prizadetih in kaj ste že storili. Organizacija, ki ima krizni načrt, določene vloge in vajo za tak scenarij, to zmore. Organizacija, ki odziv improvizira, praviloma ne. Zato sodi obvladovanje kršitev v isti krizni načrt kot požar, vlom ali izpad sistema, ne v ločen predal pravne službe.
Pooblaščena oseba in ocena učinka
Kdo mora imeti pooblaščeno osebo
Pooblaščena oseba za varstvo podatkov (DPO) je strokovnjak, ki znotraj organizacije nadzira skladnost z varstvom podatkov. Po 45. členu ZVOP-2 jo morajo imenovati vsi upravljavci in obdelovalci v javnem sektorju ter zasebne organizacije, ki na primer obsežno obdelujejo posebne vrste podatkov ali redno in sistematično spremljajo posameznike. Kontaktne podatke morajo v osmih dneh javno objaviti in sporočiti nadzornemu organu. Po 46. členu mora imeti pooblaščena oseba znanje ali praktične izkušnje s področja varstva podatkov in ne sme biti v nasprotju interesov.
Za trgovsko verigo z obsežnim videonadzorom ali za zdravstveno ustanovo je to pogosto obveznost, ne izbira. Preverite jo s pravnim svetovalcem za varstvo podatkov.
Kdaj potrebujete oceno učinka
Ocena učinka v zvezi z varstvom podatkov (DPIA) je dokumentirana analiza tveganj, ki jih nova obdelava prinaša posameznikom, in ukrepov za njihovo zmanjšanje. Po 24. členu ZVOP-2 se poleg primerov iz uredbe izvaja tudi pred nekaterimi posebnimi obdelavami, na primer pri obsežni obdelavi posebnih vrst podatkov ali posebnih podatkov več kot 10.000 posameznikov. Ponovno jo izdelate, ko se spremeni pravna podlaga.
Ocena učinka in ocena varnostnih tveganj se dopolnjujeta. Prva odgovarja na vprašanje, kaj ukrep pomeni za zasebnost ljudi. Druga odgovarja na vprašanje, pred čim ukrep varuje in ali je sorazmeren grožnji. Kdor ima kakovostno varnostno analizo, ima že polovico podlage za obrazložitev videonadzora ali nadzora dostopa.
Pravice posameznikov in kako se nanje pripravite
Posameznik, tudi zaposleni ali stranka, ki je bila posneta, lahko po SPOT zahteva seznanitev s svojimi podatki, popravek, omejitev obdelave ali izbris. O zahtevi mu morate sporočiti odločitev. Če jo zavrnete, mora vsebovati obrazložitev in informacijo, da se lahko v 15 dneh pritoži pri Informacijskem pooblaščencu.
Za varnostne sisteme to pomeni praktične zahteve:
- znati morate hitro najti posnetek določenega dne in ure,
- pri predaji posnetka morate zakriti druge osebe, ki so na njem,
- vedeti morate, kdo v podjetju sprejme zahtevo in kdo odloča,
- interni pravilnik naj po priporočilu SPOT opredeli namene, evidence, pooblaščeno osebo, oceno učinka, obveščanje posameznikov in varnostne ukrepe.
Po 11. členu ZVOP-2 lahko posameznik zahteva tudi sodno varstvo, vključno s prenehanjem kršitve in povrnitvijo škode, ne da bi prej uveljavljal pravice po drugih poteh. Urejena dokumentacija je zato najboljša obramba.
Kako pri tem pomagamo v SGB
V SGB podjetjem in organizacijam pomagamo zaščititi zaposlene, poslovne prostore in premoženje. Naše rešitve vključujejo alarmne sisteme, videonadzor, varnostni dim, ukrepe za zmanjševanje inventurnih manjkov in notranjih tatvin, usposabljanja za deeskalacijo ter ocene varnostnih tveganj, krizno upravljanje in načrtovanje neprekinjenega poslovanja.
Za vsako organizacijo pripravimo individualno analizo tveganj in prilagojeno rešitev, ukrepe implementiramo in preverjamo njihovo učinkovitost v praksi. Za načrtovanje ali pregled obstoječega sistema so na voljo security system analyses and assessments, za zaščito podatkov in sistemov information security, za odkrivanje notranjih zlorab pa complex investigations. Pregled vseh področij najdete med našimi storitvami.
Pogosta vprašanja
Ali je posnetek videonadzora osebni podatek?
Da. Vsak posnetek, na katerem je mogoče prepoznati osebo, je osebni podatek, zato zanj veljata GDPR in ZVOP-2. To pomeni pravno podlago, obvestilo, omejen rok hrambe in evidenco vpogledov.
Koliko časa lahko hranimo posnetke videonadzora?
Le toliko, kolikor je potrebno za namen, in največ eno leto po ZVOP-2. Rok določite vnaprej v pisni odločitvi glede na to, kako hitro v vaši dejavnosti običajno odkrijete incident. Dnevnik vpogledov hranite dve leti po koncu leta nastanka posnetkov.
Ali lahko kamere namestimo tudi v pisarno ali skladišče?
Znotraj delovnih prostorov je videonadzor dovoljen le, kadar je nujno potreben za varnost ljudi ali premoženja in tega ni mogoče doseči z blažjim ukrepom. Potrebni so pisna odločitev z obrazložitvijo, predhodno pisno obveščanje zaposlenih in posvetovanje z njihovimi predstavniki. V sanitarijah, slačilnicah in dvigalih kamer ne sme biti.
Kaj storimo, če nam ukradejo snemalnik ali strežnik?
Kršitev takoj dokumentirajte, ocenite, katere podatke in koliko oseb zajema, in jo najkasneje v 72 urah prijavite Informacijskemu pooblaščencu. Pri velikem tveganju obvestite tudi prizadete posameznike. Vlom prijavite policiji.
Ali potrebujemo pooblaščeno osebo za varstvo podatkov?
Javni sektor jo mora imeti vedno. Zasebna podjetja jo potrebujejo, kadar obsežno obdelujejo posebne vrste podatkov ali redno in sistematično spremljajo posameznike, kar lahko velja tudi za obsežen videonadzor. Svojo obveznost preverite s pravnim svetovalcem za varstvo podatkov.
Viri
- EUR-Lex: Splošna uredba o varstvu podatkov, povzetek
- EDPB: Osnove varstva podatkov
- EDPB: Obdelujte osebne podatke zakonito
- Evropska komisija: Data protection explained
- PISRS: Zakon o varstvu osebnih podatkov (ZVOP-2)
- Uradni list RS: ZVOP-2
- Uradni list RS: ZVOP-2, besedilo zakona
- SPOT: Varstvo osebnih podatkov
- CMEPIUS: Varstvo osebnih podatkov po GDPR in ZVOP-2
- Smernice glede izvajanja videonadzora po ZVOP-2
- Podjetniški portal: Videonadzor in ZVOP-2